WordPress gehackt: Was Steuerkanzleien jetzt tun
Was dieser Artikel behandelt: Die Schritte, wenn Ihr WordPress gehackt wurde: sichern, bereinigen, Google informieren und Mandantendaten nach DSGVO und Berufsrecht prüfen.
Sie suchen die Pflichtangaben einer Kanzlei-Website? → Was auf eine Steuerberater-Website gehört
Sie wollen Ihre Kanzlei-Website neu aufbauen lassen? → Webdesign für Steuerberater
WordPress gehackt? Zeigt Ihre Website fremde Inhalte, leitet sie Besucher auf andere Seiten um oder warnt Google vor ihr, ist das ein deutliches Anzeichen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt zwei Wege, auf denen Angreifer Zugriff erlangen. Der erste sind Sicherheitslücken in veralteten Content-Management-Systemen und Plugins. Der zweite sind Zugangsdaten: Standardpasswörter, leicht zu erratende Kombinationen oder mit Schadprogrammen abgegriffene Daten. Laut Google erscheinen betroffene Seiten in den Suchergebnissen eventuell mit einem Warnhinweis. Im Browser kann eine Warnseite davorgeschaltet sein.
Für eine Steuerkanzlei kommt eine zweite Ebene hinzu. Liegen auf dem Server Anfragen aus dem Kontaktformular, Bewerbungen oder andere personenbezogene Daten, geht es auch um Datenschutz und Verschwiegenheit. Dieser Beitrag ordnet die Schritte für den Fall „WordPress gehackt“ in der Reihenfolge des BSI. Dazu kommen die Anleitungen von Google und WordPress.org. Jede Aussage hat eine Quelle im Quellenblock. Stand: November 2026.
Hinweis: Dieser Beitrag ist keine Rechtsberatung. Ob in Ihrem Fall eine Meldepflicht besteht, klären Sie mit Ihrer oder Ihrem Datenschutzbeauftragten, berufsrechtliche Fragen mit Ihrer Steuerberaterkammer.
Das Wichtigste in Kürze
| Thema | Kurzantwort |
|---|---|
| Erster Schritt | Ruhe bewahren, die Website offline nehmen und durch eine statische Informationsseite ersetzen (BSI). |
| Beweise sichern | Logdateien sichern und festhalten, was Sie wann bemerkt haben (BSI, WordPress.org). |
| Zugänge | Rechner der Administratoren prüfen, dann alle Passwörter ändern: Server, WordPress, Datenbank, FTP (BSI, WordPress.org). |
| Wiederherstellung | Sauberes Backup aus der Zeit vor dem Angriff einspielen und vor der Online-Schaltung aktualisieren (BSI). |
| Bericht „Sicherheitsprobleme“ in der Search Console abarbeiten, dann „Überprüfung anfordern“. Laut Google ist bei den meisten Überprüfungen mit mehreren Tagen oder Wochen zu rechnen. | |
| Mandantendaten | Meldung an die Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden, außer es besteht voraussichtlich kein Risiko (Art. 33 DSGVO). |
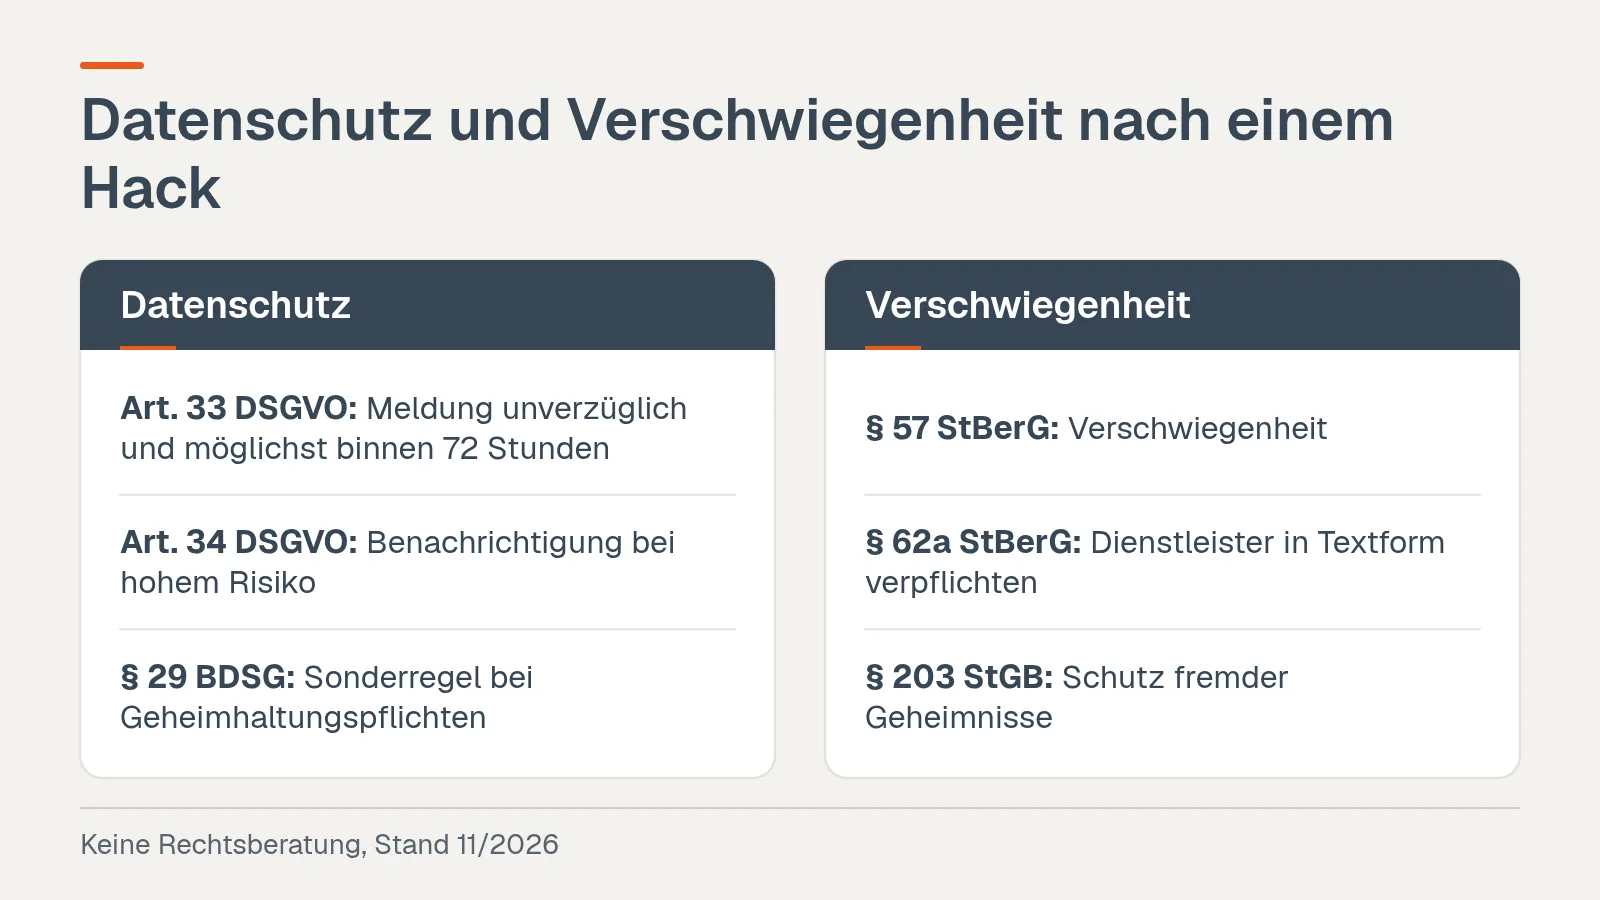
| Verschwiegenheit | Gilt für alles, was in Ausübung des Berufs bekannt geworden ist (§ 57 StBerG). Dienstleister brauchen eine Verschwiegenheitsverpflichtung in Textform (§ 62a StBerG). |
| Vorbeugen | Updates, Mehrfaktor-Anmeldung, wenige Plugins, geprüfte Backups (BSI). |
Woran erkennen Sie, dass Ihr WordPress gehackt wurde?
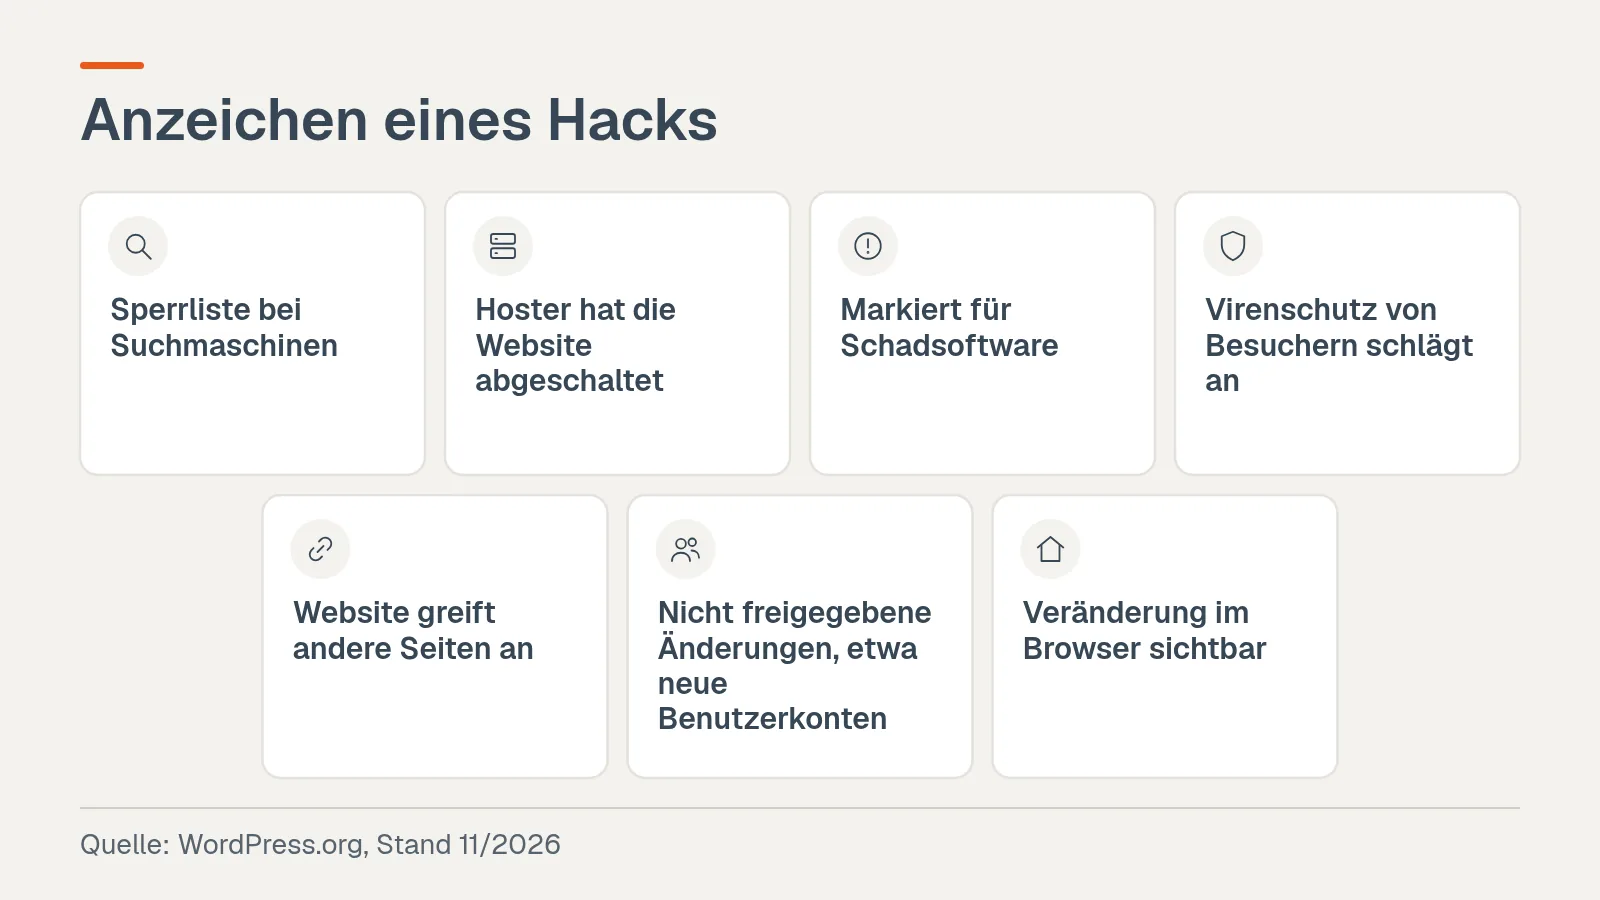
Ob Website oder Homepage gehackt: Das Wort beschreibt noch nicht, was genau passiert ist. WordPress.org rät deshalb, zuerst die konkreten Anzeichen zu benennen. Die Dokumentation nennt unter anderem diese Hinweise:
- Google oder andere Suchmaschinen führen die Website auf einer Sperrliste.
- Der Hoster hat die Website abgeschaltet.
- Die Website ist dafür markiert, Schadsoftware zu verbreiten.
- Virenschutzprogramme von Besuchern schlagen beim Aufruf an.
- Sie werden darauf hingewiesen, dass Ihre Website andere Seiten angreift.
- Es passiert etwas, das niemand freigegeben hat, etwa neue Benutzerkonten.
- Sie sehen die Veränderung direkt im Browser.
Google ordnet Sicherheitsprobleme in drei Gruppen. Gehackte Inhalte sind ohne Ihre Erlaubnis auf die Website gelangt. Dazu kommen Malware und unerwünschte Software. Die dritte Gruppe ist Social Engineering: Inhalte, die Besucher etwa zur Preisgabe vertraulicher Informationen verleiten sollen. Das BSI unterscheidet das Defacement, bei dem Angreifer Seiten sichtbar verändern oder neue Unterseiten anlegen, und die Verbreitung von Schadprogrammen über manipulierte Seiten.
Für Kanzleien lohnt ein Blick auf die Links zum Mandantenportal. Google nennt Phishing-Angriffe als Beispiel für schädliches Verhalten. Prüfen Sie deshalb, ob der Login-Link auf Ihrer Website noch zur richtigen Adresse führt.
Google rät, infizierte Seiten nicht in einem Browser aufzurufen. Sicherer ist das URL-Prüftool der Search Console. Es zeigt eine Seite so, wie Google sie sieht.
WordPress gehackt: die ersten Schritte
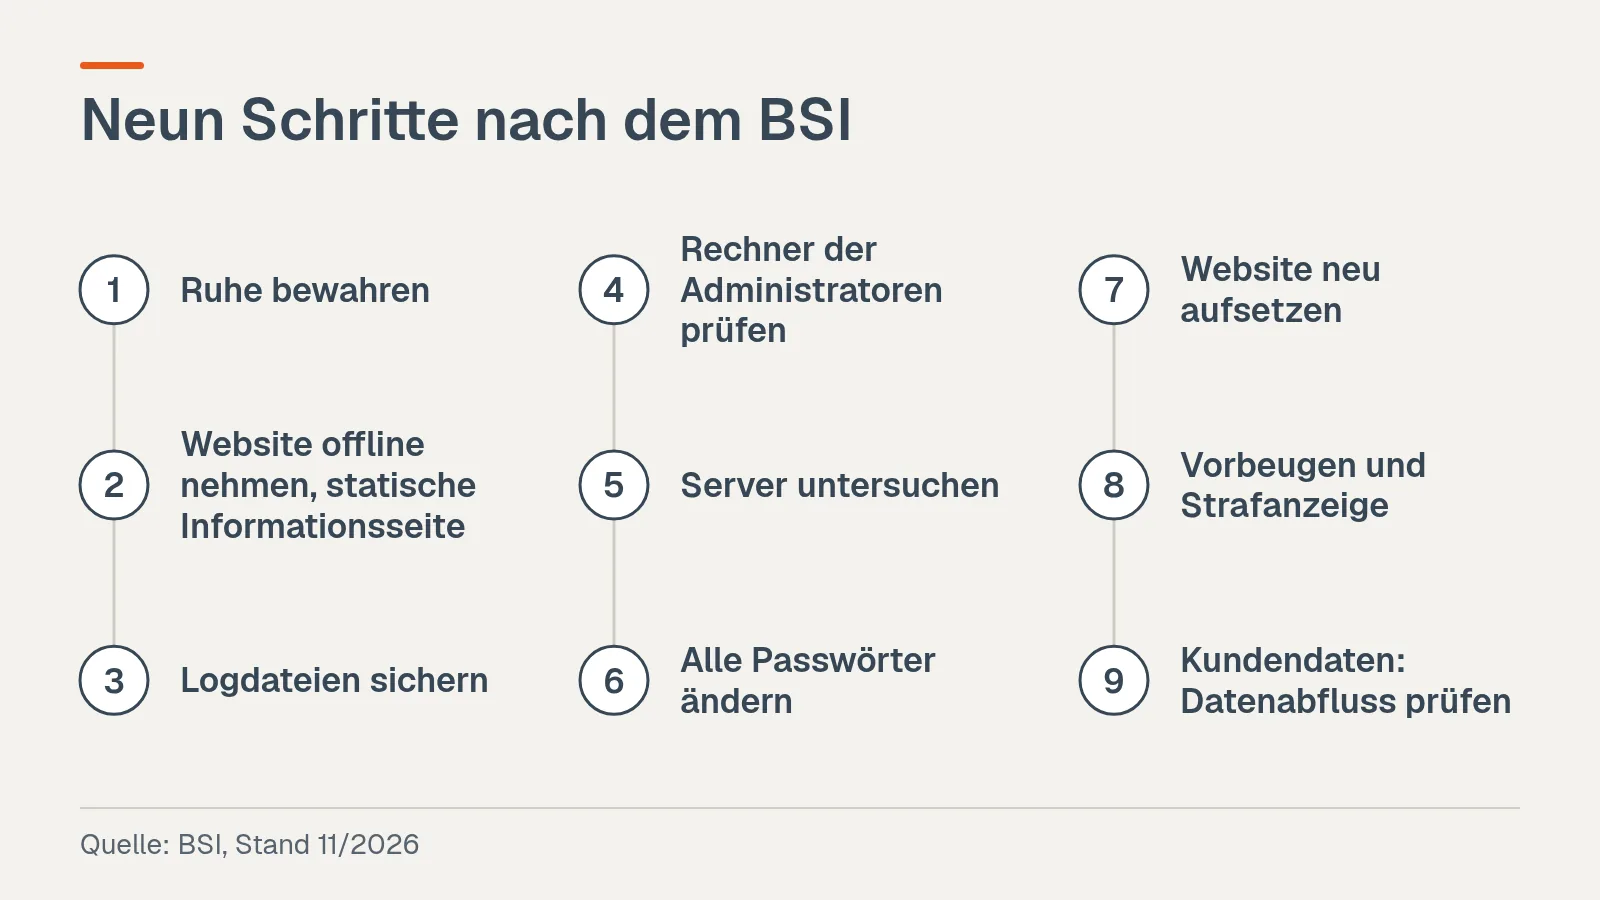
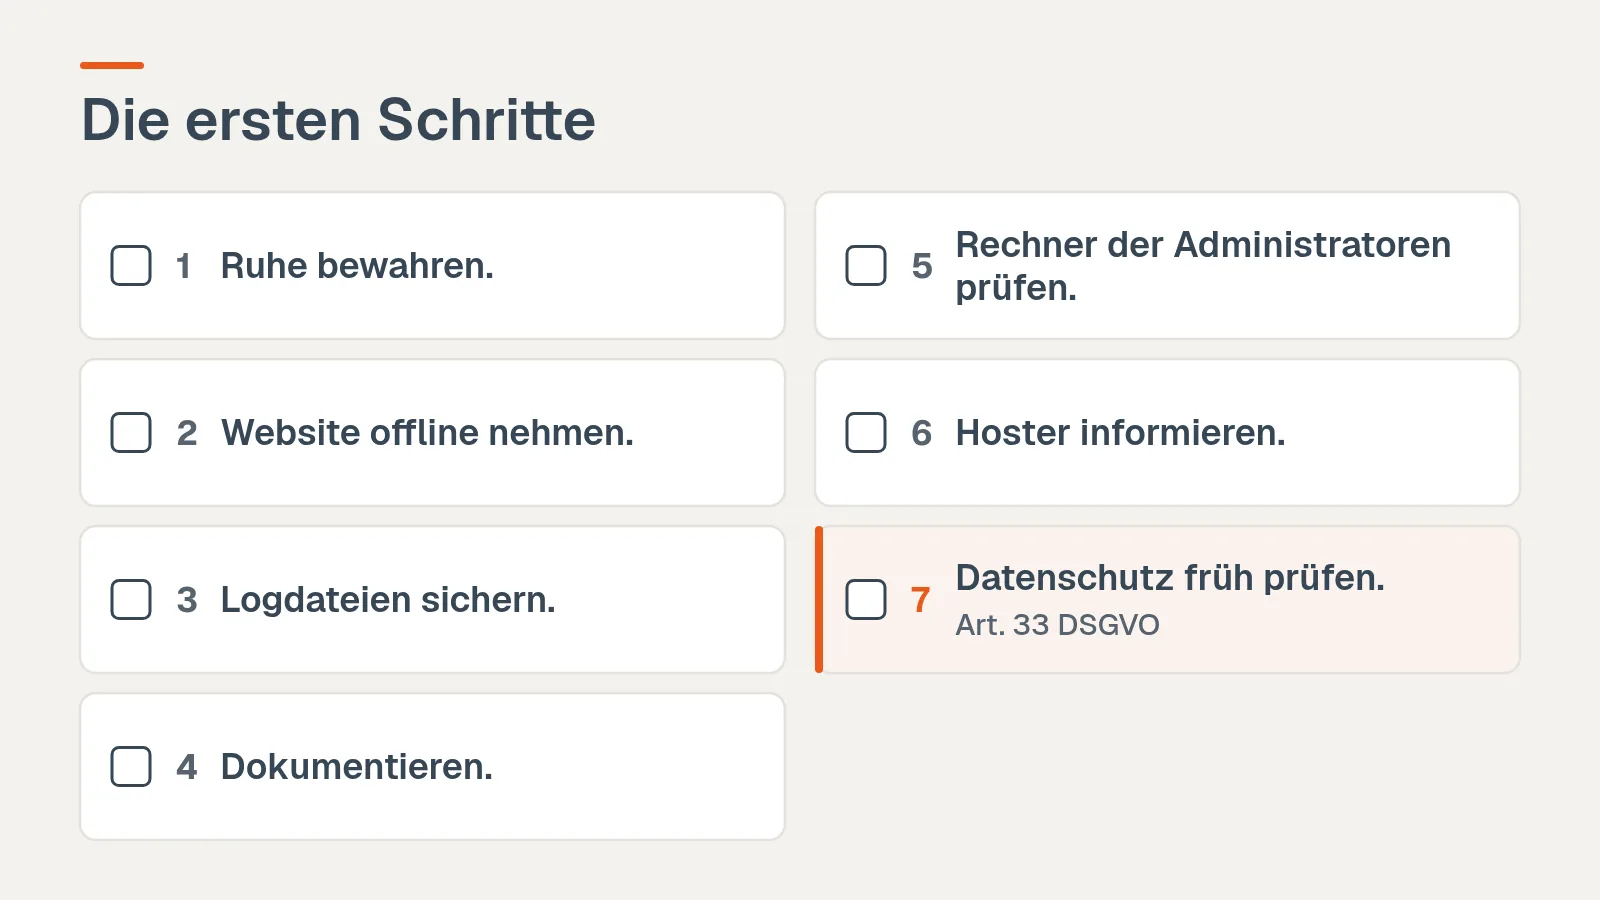
Ist Ihre Website gehackt worden, hilft die Schrittfolge, die das BSI für kompromittierte Websites veröffentlicht hat. Die ersten Schritte dienen dazu, den Schaden zu begrenzen und Spuren zu sichern, bevor etwas gelöscht wird.
- Ruhe bewahren. Das BSI stellt diesen Punkt an den Anfang. Auch WordPress.org nennt als ersten Schritt „Stay calm“, also Ruhe bewahren.
- Website offline nehmen. Ersetzen Sie die betroffene Website durch eine statische Informationsseite, etwa eine schlichte Wartungsseite als einfache HTML-Datei. Das BSI stellt dafür einen Mustertext bereit. Wenn möglich, nehmen Sie den befallenen Server ganz vom Netz, damit sich klären lässt, wie der Angreifer hineinkam.
- Logdateien sichern. Gemeint sind die Zugriffsprotokolle des Webservers und gegebenenfalls die Datenbank-Logs.
- Dokumentieren. WordPress.org empfiehlt festzuhalten, was darauf hindeutet, dass Ihr WordPress gehackt wurde, wann Sie es bemerkt haben und was zuletzt an der Website geändert wurde, etwa ein neues Plugin oder Theme. Diese Notizen sind die Grundlage für einen Vorfallbericht. Sie helfen auch bei der Prüfung nach DSGVO. Der Verantwortliche muss Datenschutzverletzungen dokumentieren (Art. 33 Abs. 5 DSGVO).
- Rechner der Administratoren prüfen. Laut BSI müssen alle, die die Website verwalten, ihren PC auf Schadprogramme untersuchen. Nur so lässt sich ausschließen, dass ein Computer der Ausgangspunkt des Angriffs war. WordPress.org beschreibt, dass Angreifer mit Trojanern auf lokalen Rechnern Zugangsdaten zu FTP und /wp-admin mitlesen.
- Hoster informieren. Ist WordPress gehackt, kann das laut WordPress.org gerade bei geteiltem Hosting mehr als die Website betreffen. Fragen Sie auch, ob Ihr E-Mail-Versand betroffen ist. WordPress.org beschreibt, dass missbrauchte Server auf Sperrlisten für E-Mail landen können.
- Datenschutz früh prüfen. Die Frist für eine mögliche Meldung an die Aufsichtsbehörde beginnt, sobald Ihnen die Verletzung bekannt wird (Art. 33 Abs. 1 DSGVO). Ziehen Sie Ihre oder Ihren Datenschutzbeauftragten deshalb gleich zu Beginn hinzu. Mehr dazu im Abschnitt zu Mandantendaten.
Das BSI empfiehlt außerdem, nach der Wiederherstellung Strafanzeige zu stellen. Für Unternehmen gibt es bei der Polizei die Zentralen Ansprechstellen Cybercrime, die laut Polizei in akuten Fällen und zur Beratung zur Verfügung stehen.
Bereinigen oder neu aufsetzen: Wie stellen Sie die gehackte WordPress-Website wieder her?
Ist WordPress gehackt und gesichert, folgt die Wiederherstellung. Das BSI beschreibt sie in drei Schritten.
Server untersuchen. Ein erster Schritt ist die Suche nach unbekannten und neuen Dateien. Ein Abgleich mit einem vorhandenen Backup hilft, veränderte Dateien zu erkennen. Findet sich Schadcode, prüfen Sie alle Verzeichnisse. Laut BSI können mehrere Webseiten auf dem Server infiziert sein.
Alle Passwörter ändern. Das betrifft den Zugang zum Webserver, zum Content-Management-System und zu weiterer Software. WordPress.org zählt dazu ausdrücklich FTP und SFTP, den WordPress-Admin-Bereich, die Verwaltungsoberfläche des Hosters und die Datenbank. Das gilt für alle Nutzer mit Zugang, nicht nur für Sie. Um angemeldete Sitzungen zu beenden, empfiehlt WordPress.org, die geheimen Schlüssel in der Datei wp-config.php zu erneuern.
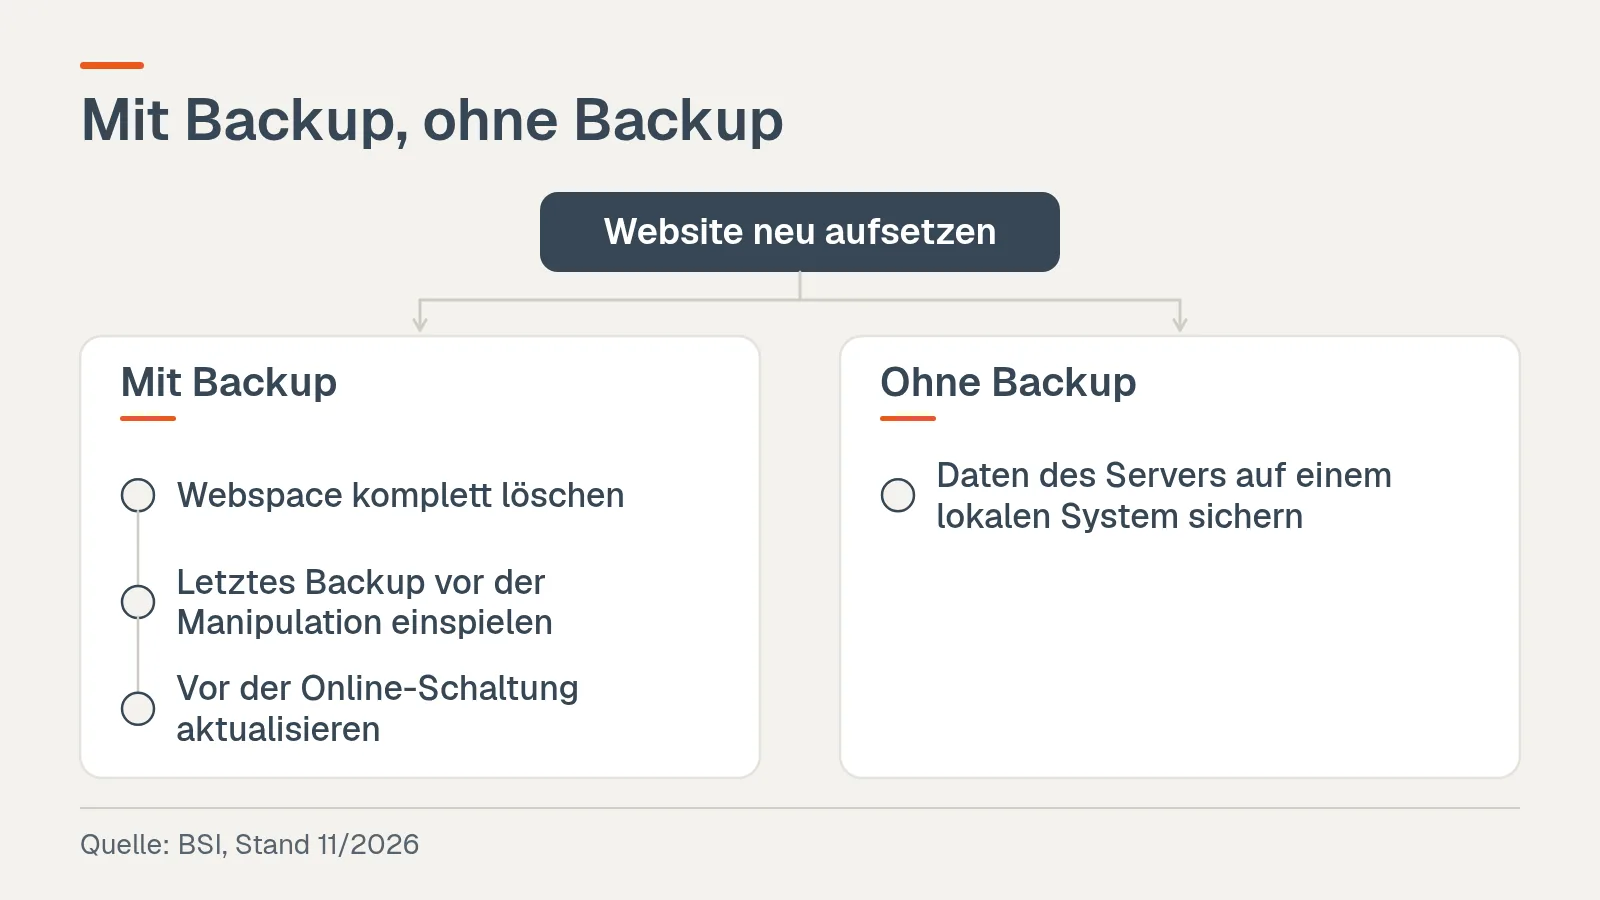
Website neu aufsetzen. Mit Backup: Löschen Sie laut BSI den kompletten Webspace und spielen Sie das letzte Backup aus der Zeit vor der Manipulation ein. Vor der Online-Schaltung sollte das System auf dem aktuellen Stand sein. Ohne Backup: Sichern Sie die Daten des Servers auf einem lokalen System. Laut BSI lassen sich in der Regel viele Daten wiederherstellen.
Für eine gehackte WordPress-Website ergänzt WordPress.org einige Hinweise zur Bereinigung:
- Vor dem Bereinigen eine weitere Kopie des aktuellen, auch infizierten Zustands anlegen. Sie dient als Referenz.
- Die Verzeichnisse /wp-admin und /wp-includes lassen sich durch frische Dateien derselben WordPress-Version ersetzen, per FTP oder SFTP und nicht über die Funktion zur Neuinstallation im Admin-Bereich.
- Den Ordner wp-content mit Themes und Plugins sorgfältig Datei für Datei prüfen.
- Die Datei .htaccess sowie index.php, header.php, footer.php und functions.php gezielt kontrollieren. Änderungen dort können alle Seitenaufrufe betreffen.
- Nach der Bereinigung WordPress aktualisieren und alle Passwörter ein zweites Mal ändern.
Wer Malware beseitigen will, muss laut Google Code lesen und verstehen können und sich eventuell mit der Webserverkonfiguration auskennen. Fehlt das Wissen, holen Sie sich Unterstützung. Für Kanzleien gilt dabei eine Besonderheit: Bekommt ein Dienstleister Zugang zu Daten, die der Verschwiegenheit unterliegen, gelten die Vorgaben aus § 62a StBerG (siehe unten).
Ob sich die Bereinigung lohnt oder ein Neuaufbau sinnvoller ist, hängt vom Einzelfall ab. Bauen Sie neu, gehören Weiterleitungen alter Adressen zum Plan. Wie Sie dabei vorgehen, zeigt unsere Website-Relaunch-Checkliste. Was beim Relaunch der Kanzlei-Website zusätzlich zählt, beschreibt ein eigener Beitrag.
Search Console: Sicherheitsprobleme beheben und Überprüfung beantragen
Wenn Google feststellt, dass eine Website gehackt wurde oder Besuchern schaden könnte, erscheint das im Bericht „Sicherheitsprobleme“ der Google Search Console. Dort sehen Sie die Art des Problems, das Datum der ersten Feststellung und Beispiel-URLs. Laut Google ist diese Liste nicht unbedingt vollständig. Auch wenn keine URL genannt ist, können Seiten betroffen sein.
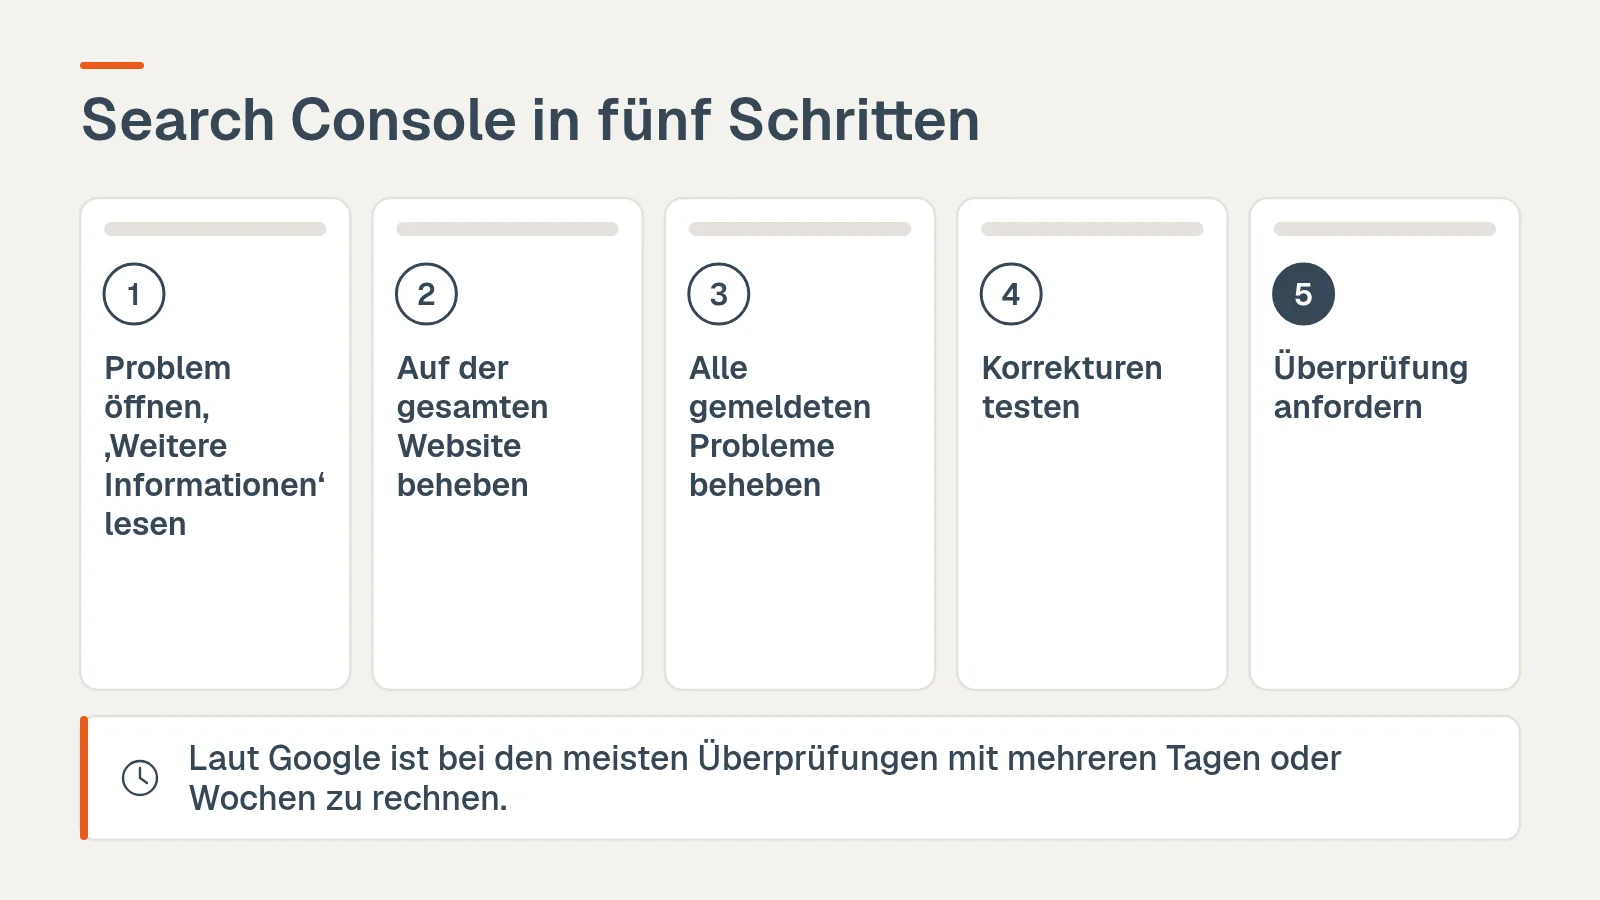
So gehen Sie laut Google vor:
- Öffnen Sie im Bericht die Beschreibung des Problems und folgen Sie dem Link „Weitere Informationen“.
- Beheben Sie das Problem auf der gesamten Website, nicht nur auf den Beispielseiten. Bleibt es auf anderen Seiten bestehen, fehlen auch die bereinigten Seiten weiter in den Suchergebnissen.
- Beheben Sie alle aufgeführten Probleme, wenn mehrere gemeldet sind.
- Testen Sie die Korrekturen.
- Wählen Sie im Bericht „Überprüfung anfordern“ und beschreiben Sie Ihre Korrekturen.
Ein guter Antrag enthält laut Google drei Punkte: eine genaue Beschreibung des Problems, die Schritte zur Behebung und eine Dokumentation des Ergebnisses. Hier helfen Ihre Notizen aus den ersten Schritten.
Wie lange dauert die Überprüfung? Laut Google ist bei den meisten Überprüfungen mit mehreren Tagen oder Wochen zu rechnen. Sie erhalten eine Eingangsbestätigung und eine Nachricht, wenn die Prüfung abgeschlossen ist. Senden Sie den Antrag in der Zwischenzeit nicht erneut. Ein Antrag, obwohl das Problem nicht behoben ist, kann laut Google die Bearbeitung des nächsten Antrags verlängern.
Einen Einstieg in Bereinigung und Vorbeugung gibt Google im Leitfaden für gehackte Websites auf web.dev. Für fremde Seiten empfiehlt Google in der Search Console-Hilfe die Suche mit „site:“ und Ihrer Domain, auch ergänzt um gängige Spambegriffe.
Mandantendaten betroffen: Was gilt nach DSGVO und Berufsrecht?
Das BSI rät: Liegen auf dem Server Kunden- oder Nutzerdaten, etwa Anschriften, E-Mail-Adressen oder Passwörter, prüfen Sie, ob ein Datenabfluss möglich war. Bei einer Kanzlei-Website kommen dafür vor allem Anfragen aus Kontaktformularen, Bewerbungen und Newsletter-Listen in Betracht.
Meldung an die Aufsichtsbehörde (Art. 33 DSGVO)
Art. 33 Abs. 1 DSGVO regelt die Meldung. Bei einer Verletzung des Schutzes personenbezogener Daten meldet der Verantwortliche sie der zuständigen Aufsichtsbehörde. Das geschieht unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde. Die Pflicht entfällt, wenn die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen führt. Kommt die Meldung später als nach 72 Stunden, ist eine Begründung für die Verzögerung beizufügen.
Die Meldung enthält laut Art. 33 Abs. 3 DSGVO mindestens:
- die Art der Verletzung, soweit möglich mit den Kategorien und der ungefähren Zahl der betroffenen Personen und Datensätze,
- Name und Kontaktdaten der oder des Datenschutzbeauftragten oder einer anderen Anlaufstelle,
- die wahrscheinlichen Folgen,
- die ergriffenen oder geplanten Maßnahmen.
Liegen nicht alle Angaben sofort vor, dürfen Sie sie schrittweise nachreichen (Art. 33 Abs. 4 DSGVO). Unabhängig von einer Meldung dokumentieren Sie jeden Vorfall mit Fakten, Auswirkungen und Abhilfemaßnahmen (Art. 33 Abs. 5 DSGVO).
Bei nichtöffentlichen Stellen, also auch bei Kanzleien, überwachen die nach Landesrecht zuständigen Behörden den Datenschutz (§ 40 BDSG). Eine Übersicht der Landesbehörden mit Anschriften bietet der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI). Wie sich ein Risiko einschätzen lässt, erläutert die Datenschutzkonferenz (DSK) in ihrem Kurzpapier Nr. 18.
Benachrichtigung der Betroffenen (Art. 34 DSGVO)
Hat die Verletzung voraussichtlich ein hohes Risiko für die Betroffenen zur Folge, benachrichtigt der Verantwortliche sie unverzüglich, in klarer und einfacher Sprache. Ausnahmen nennt Art. 34 Abs. 3 DSGVO, etwa wenn die Daten durch Verschlüsselung für Unbefugte unzugänglich waren.
Für Geheimhaltungspflichten enthält § 29 Abs. 1 BDSG eine Sonderregel: Die Benachrichtigung nach Art. 34 DSGVO entfällt, soweit sie Informationen offenbaren würde, die nach einer Rechtsvorschrift geheim gehalten werden müssen. Überwiegen die Interessen der betroffenen Person, besonders mit Blick auf drohende Schäden, ist dennoch zu benachrichtigen. Diese Abwägung gehört in die Hände Ihrer oder Ihres Datenschutzbeauftragten.
Verschwiegenheit nach StBerG und StGB
Steuerberater üben ihren Beruf verschwiegen aus. Die Pflicht bezieht sich auf alles, was in Ausübung des Berufs bekannt geworden ist (§ 57 Abs. 1 StBerG). Strafrechtlich schützt § 203 StGB fremde Geheimnisse, die Steuerberatern anvertraut oder sonst bekannt geworden sind, vor unbefugtem Offenbaren.
Holen Sie nach einem Hack einen IT-Dienstleister oder eine Agentur hinzu, regelt § 62a StBerG die Zusammenarbeit. Sie dürfen dem Dienstleister Zugang zu geschützten Tatsachen nur eröffnen, soweit das für die Dienstleistung erforderlich ist. Sie müssen ihn sorgfältig auswählen. Der Vertrag bedarf der Textform und verpflichtet den Dienstleister unter Belehrung über die strafrechtlichen Folgen zur Verschwiegenheit.
Ist Ihr WordPress gehackt, erscheinen eingeschleuste Spamtexte unter dem Namen Ihrer Kanzlei. Werbung ist Steuerberatern nur erlaubt, soweit sie über die berufliche Tätigkeit in Form und Inhalt sachlich unterrichtet (§ 57a StBerG). Nach § 8 Abs. 1 StBerG darf auf eigene Dienste hingewiesen werden, „soweit über die Tätigkeit in Form und Inhalt sachlich unterrichtet wird“. Ob ein Vorfall berufsrechtliche Fragen aufwirft, klären Sie im Zweifel mit der Kammer. Maßgeblich ist die zuständige Steuerberaterkammer.
Vorbeugen: Was empfiehlt das BSI?
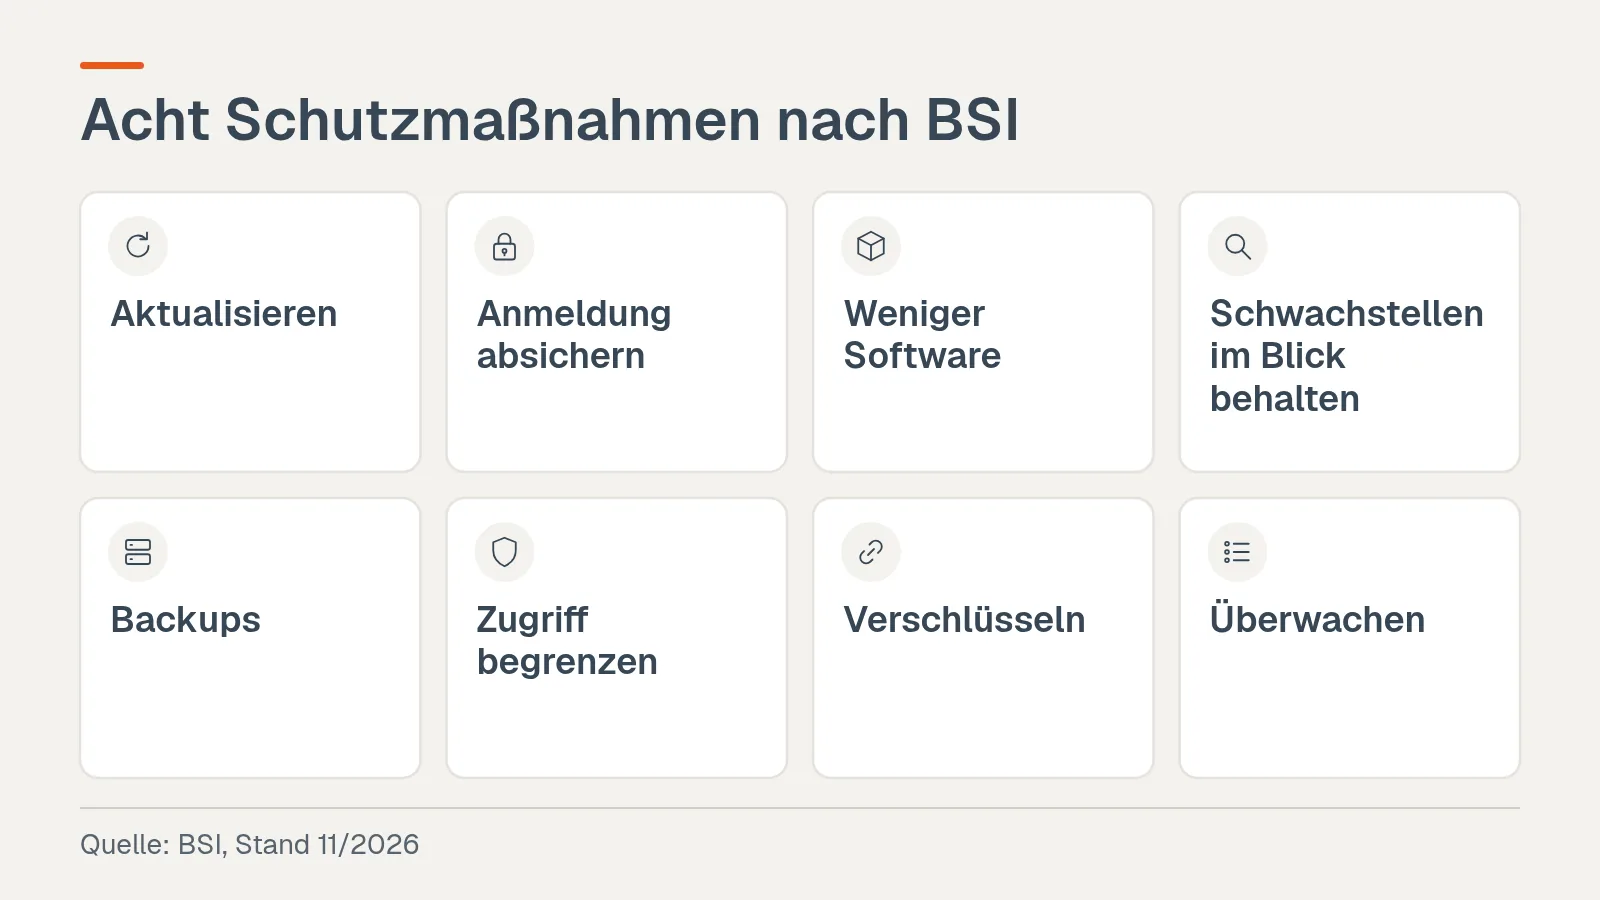
Das BSI nennt in seiner Handreichung zur Website-Kompromittierung unter anderem diese Maßnahmen:
- Aktualisieren: Betriebssystem, Content-Management-System sowie alle Plugins und Erweiterungen regelmäßig aktualisieren, wenn möglich mit automatischen Sicherheitsupdates.
- Anmeldung absichern: Standard-Logins ändern, nur sichere Passwörter verwenden und eine Mehrfaktor-Authentisierung berücksichtigen.
- Weniger Software: Nicht benötigte Software, Plugins und Erweiterungen deinstallieren und detaillierte Fehlermeldungen abschalten.
- Schwachstellen im Blick behalten: zum Beispiel über den Warn- und Informationsdienst von CERT-Bund.
- Backups: Inhalte und Datenbank regelmäßig sichern und die Sicherungen regelmäßig auf ihre Nutzbarkeit prüfen.
- Zugriff begrenzen: Firewall einsetzen, den administrativen Zugang einschränken und Zugriffsrechte auf die Verzeichnisse festlegen.
- Verschlüsseln: Daten per SSL/TLS übertragen.
- Überwachen: Anfragen an den Webserver und Zugriffe auf das CMS protokollieren.
Damit WordPress nicht erneut gehackt wird, ergänzt WordPress.org zwei Punkte. Ältere WordPress-Versionen erhalten keine Sicherheitsupdates mehr. Und Plugins und Themes sollten nur aus vertrauenswürdigen Quellen stammen. Für Backups empfiehlt die WordPress-Dokumentation, mehrere aktuelle Sicherungen an verschiedenen Orten aufzubewahren.
Wie viele Risiken über Plugins in eine WordPress-Website kommen, beschreiben wir in einem eigenen Beitrag zu WordPress-Plugins und ihren Risiken. Wann sich der Wechsel auf ein anderes System lohnen kann, steht in unserem Beitrag zu WordPress-Sicherheitsrisiken.
Sie wollen wissen, wo Ihre Kanzlei-Website heute steht? Kostenlose Website-Analyse anfragen →
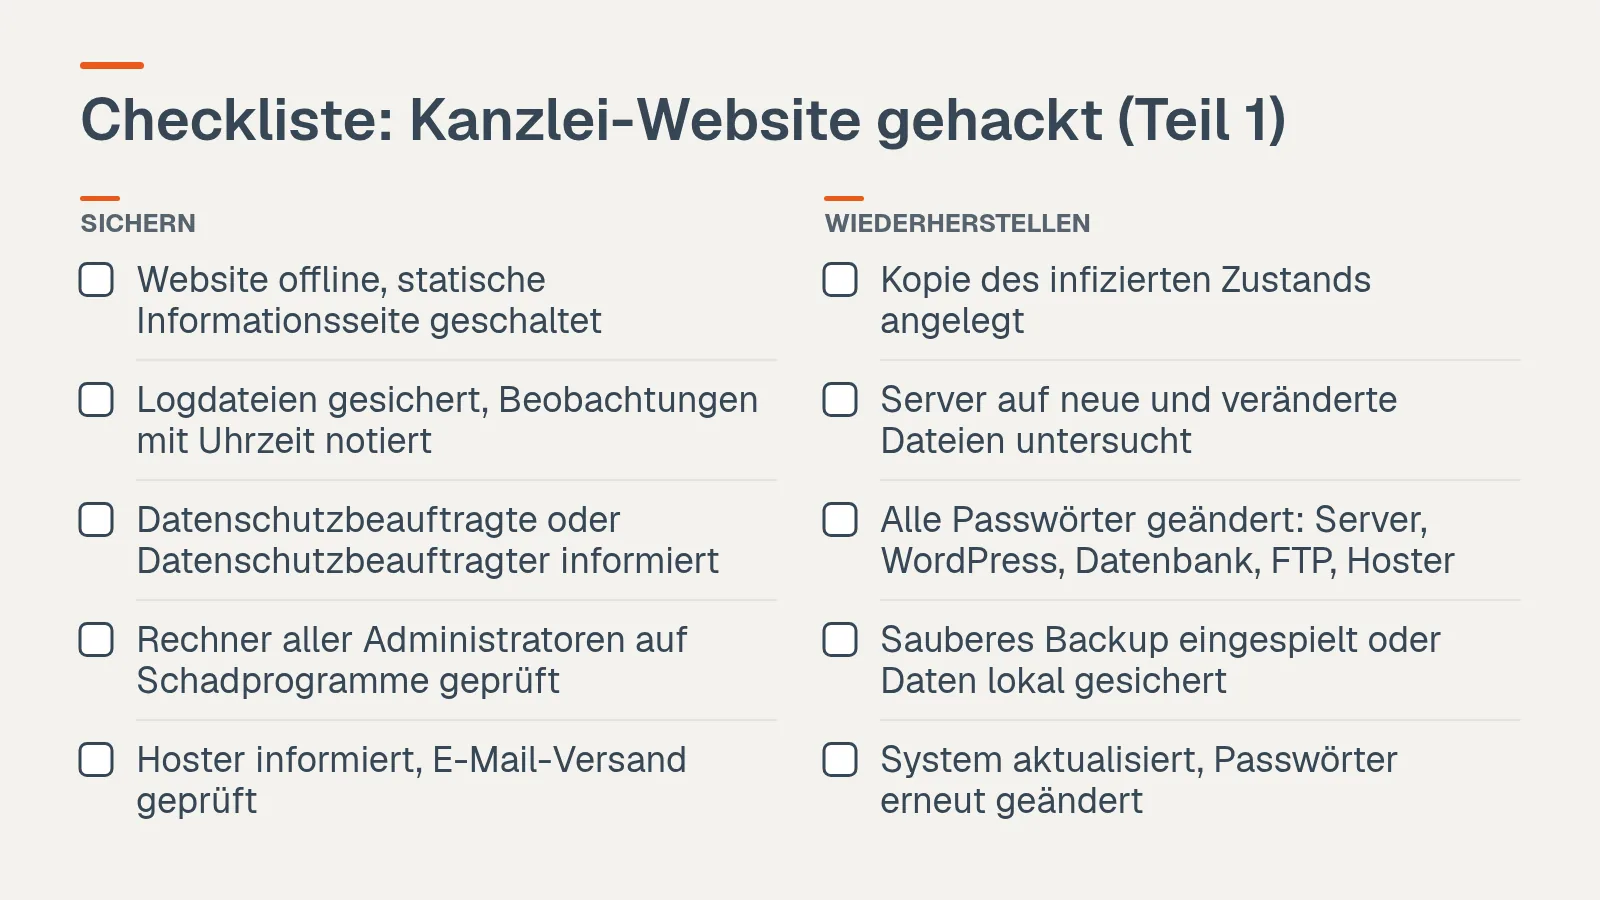
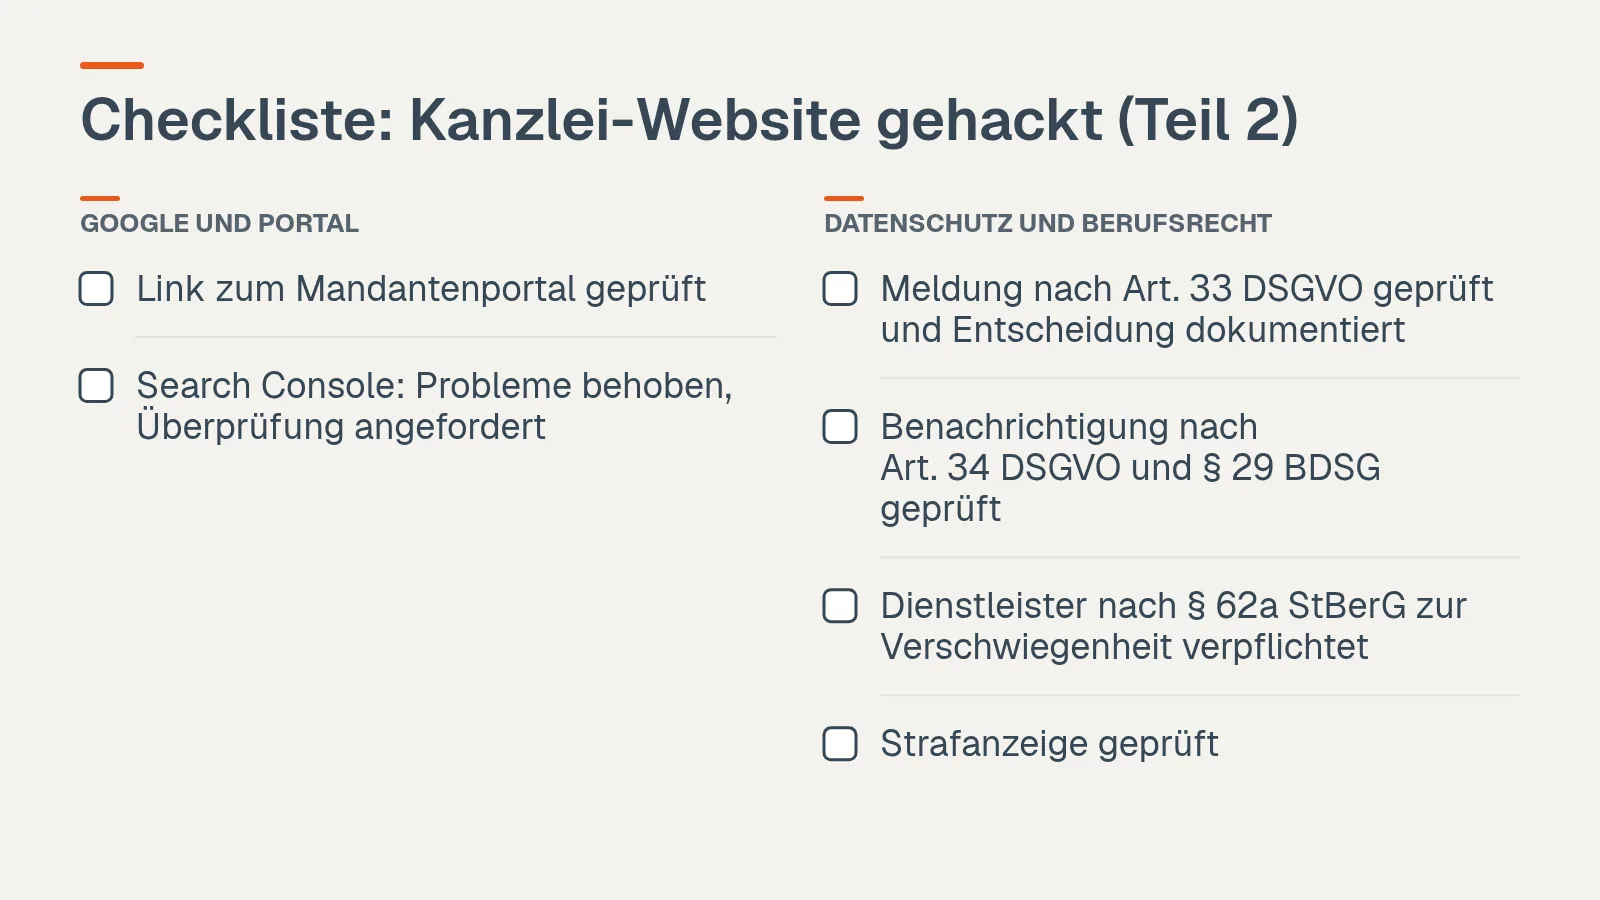
Checkliste: Kanzlei-Website gehackt
| Schritt | Erledigt? |
|---|---|
| Website offline, statische Informationsseite geschaltet | ☐ |
| Logdateien gesichert, Beobachtungen mit Uhrzeit notiert | ☐ |
| Datenschutzbeauftragte oder Datenschutzbeauftragter informiert | ☐ |
| Rechner aller Administratoren auf Schadprogramme geprüft | ☐ |
| Hoster informiert, E-Mail-Versand geprüft | ☐ |
| Kopie des infizierten Zustands angelegt | ☐ |
| Server auf neue und veränderte Dateien untersucht | ☐ |
| Alle Passwörter geändert: Server, WordPress, Datenbank, FTP, Hoster | ☐ |
| Sauberes Backup eingespielt oder Daten lokal gesichert | ☐ |
| System aktualisiert, Passwörter erneut geändert | ☐ |
| Link zum Mandantenportal geprüft | ☐ |
| Search Console: Probleme behoben, Überprüfung angefordert | ☐ |
| Meldung nach Art. 33 DSGVO geprüft und Entscheidung dokumentiert | ☐ |
| Benachrichtigung nach Art. 34 DSGVO und § 29 BDSG geprüft | ☐ |
| Dienstleister nach § 62a StBerG zur Verschwiegenheit verpflichtet | ☐ |
| Strafanzeige geprüft | ☐ |
Fazit: Erst sichern, dann bereinigen, dann melden
Ist Ihr WordPress gehackt worden, hilft eine feste Reihenfolge. Nehmen Sie die Website offline, sichern Sie Spuren, prüfen Sie Rechner und Zugänge, stellen Sie sauber wieder her und bitten Sie Google um eine Überprüfung. Für eine Steuerkanzlei gehören zwei Prüfungen von Anfang an dazu: die mögliche Meldung nach Art. 33 DSGVO und die Verschwiegenheit nach § 57 StBerG, auch gegenüber Dienstleistern. Danach geht es darum, den nächsten Vorfall unwahrscheinlicher zu machen, mit Updates, Mehrfaktor-Anmeldung und geprüften Backups. Einen Überblick über Aufbau und Betrieb gibt unser Leitfaden zur Steuerberater-Website.
Wenn Sie nach einem Vorfall Unterstützung brauchen oder einen Neuaufbau Ihrer Kanzlei-Website überlegen, sprechen Sie uns im Erstgespräch an.
Häufig gestellte Fragen: WordPress gehackt
Was tun, wenn die WordPress-Seite gehackt wurde?
Bewahren Sie Ruhe, nehmen Sie die Website offline und ersetzen Sie sie durch eine statische Informationsseite. Sichern Sie die Logdateien, prüfen Sie die Rechner der Administratoren und ändern Sie danach alle Passwörter. Anschließend spielen Sie ein sauberes Backup ein. So beschreibt es das BSI.
Muss ich melden, dass meine Kanzlei-Website gehackt wurde?
Wenn personenbezogene Daten betroffen sind, meldet der Verantwortliche die Verletzung unverzüglich und möglichst binnen 72 Stunden der zuständigen Aufsichtsbehörde, außer sie führt voraussichtlich nicht zu einem Risiko (Art. 33 DSGVO). Zuständig ist die Datenschutzaufsicht Ihres Bundeslandes. Dieser Beitrag ist keine Rechtsberatung. Klären Sie die Frage mit Ihrer oder Ihrem Datenschutzbeauftragten.
Wie lange dauert die Überprüfung durch Google?
Laut Google ist bei den meisten Überprüfungen mit mehreren Tagen oder Wochen zu rechnen. Google bestätigt den Eingang per E-Mail und meldet sich auch per E-Mail, wenn die Überprüfung abgeschlossen ist.
Reicht es, das WordPress-Passwort zu ändern, wenn WordPress gehackt wurde?
Nein. Laut BSI ändern Sie sämtliche Passwörter, also für Webserver, Content-Management-System und weitere Software. WordPress.org nennt zusätzlich FTP, SFTP, die Verwaltungsoberfläche des Hosters und die Datenbank und rät, die Passwörter nach der Bereinigung ein zweites Mal zu ändern.
Hilft ein Sicherheits-Plugin, wenn WordPress gehackt wurde?
Ein Scan kann helfen, Schadcode zu finden. WordPress.org schreibt aber, dass keine einzelne Lösung die beste ist. Erst mehrere Prüfungen zusammen verbessern die Chancen. Das BSI nennt den Abgleich mit einem Backup als Weg, veränderte Dateien zu erkennen.
Soll ich Anzeige erstatten?
Das BSI empfiehlt, nach der Wiederherstellung Strafanzeige zu stellen. Unternehmen erreichen die Polizei über die Zentralen Ansprechstellen Cybercrime der Polizeien.
Quellen
- Bundesamt für Sicherheit in der Informationstechnik, Prävention und Erste Hilfe bei Webseiten Kompromittierung oder Defacement, 2021, abgerufen am 10.11.2026: bsi.bund.de
- Google Search Console-Hilfe, Bericht „Sicherheitsprobleme“, abgerufen am 10.11.2026: support.google.com
- web.dev (Google), Hilfe für gehackte Websites, abgerufen am 10.11.2026: web.dev
- WordPress.org Documentation, FAQ My site was hacked, zuletzt aktualisiert am 26.07.2026, abgerufen am 10.11.2026: wordpress.org
- WordPress Advanced Administration Handbook, Hardening WordPress, abgerufen am 10.11.2026: developer.wordpress.org
- WordPress Advanced Administration Handbook, Backups, abgerufen am 10.11.2026: developer.wordpress.org
- Datenschutz-Grundverordnung, Art. 33 und Art. 34, Textausgabe des Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (INFO 1, Stand März 2026), abgerufen am 10.11.2026: bfdi.bund.de
- Bundesdatenschutzgesetz, abgerufen am 10.11.2026: § 29 BDSG, § 40 BDSG
- Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit, Anschriften der Landesbehörden, abgerufen am 10.11.2026: bfdi.bund.de
- Datenschutzkonferenz, Kurzpapier Nr. 18: Risiko für die Rechte und Freiheiten natürlicher Personen, abgerufen am 10.11.2026: datenschutzkonferenz-online.de
- Steuerberatungsgesetz, abgerufen am 10.11.2026: § 8 StBerG, § 57 StBerG, § 57a StBerG, § 62a StBerG
- Strafgesetzbuch, abgerufen am 10.11.2026: § 203 StGB
- Polizei, Zentrale Ansprechstellen Cybercrime der Polizeien für Wirtschaftsunternehmen und Behörden, abgerufen am 10.11.2026: polizei.de
Letzte Aktualisierung: November 2026